Aller au contenu
Accueil Séance 02
Objectifs
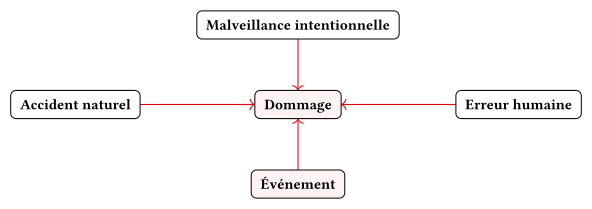
Créer un tableau des catégories du slide.
Expliciter l'objectif de chacune.
Donner des exemples de mesures techniques.
Objectifs
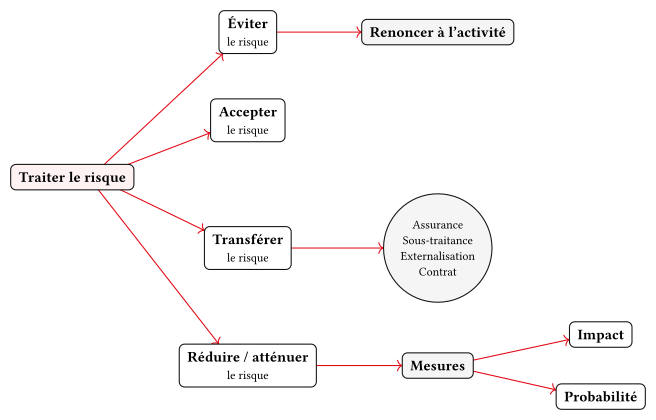
Identifier les stratégies de traitement du risque.
Distinguer réduire/atténuer, transférer, éviter et accepter le risque.
Comprendre comment les mesures agissent sur la probabilité et l'impact du risque.
3.3.1. Traiter 
Objectifs
Identifier une menace : type, catégorie, impact.
Proposer des mesures de réduction adaptées.
3.4.1. Contexte ¶ Il s'agit d'un cas réel simplifié : la réception unique de données propriétaires auprès d'un fournisseur de données. L'étudiant les exploite sur son ordinateur portable, dans une base MySQL. Le code n'a aucune contrainte particulière, et la structure des données aucune exigence de confidentialité.
3.4.2. Contraintes 
Aucun accès de tiers aux données n’est autorisé avant, pendant ou après le projet.
La destruction des données est garantie après une date fixe.
Les procédures sont documentées et toute violation est signalée immédiatement.
Toute violation peut entraîner une pénalité allant jusqu'à 50 000 CHF.
Yanis Amani · HE-Arc Ingénierie · 3275.1 · 3275.2
Généré automatiquement depuis les sources Typst le 17 oct. 2026 à 15:39 , révision 3313564
↑ ↓ naviguer · Entrée ouvrir · Échap fermer